כאשר אותה פעולה נשלחת גם מהדפדפן וגם מהשרת, יש לתכנן ניכוי כפילויות ולא לספור אותה כשתי פניות. במסלול המומלץ בתיעוד Meta מתאימים בין שם האירוע ומזהה האירוע בשני המקורות. בודקים את המימוש מול פנייה אחת שנקלטה בפועל.
מדריך מעשי מעודכן: איך לבדוק שאין אירועים כפולים בין Meta Pixel ל־Conversions API
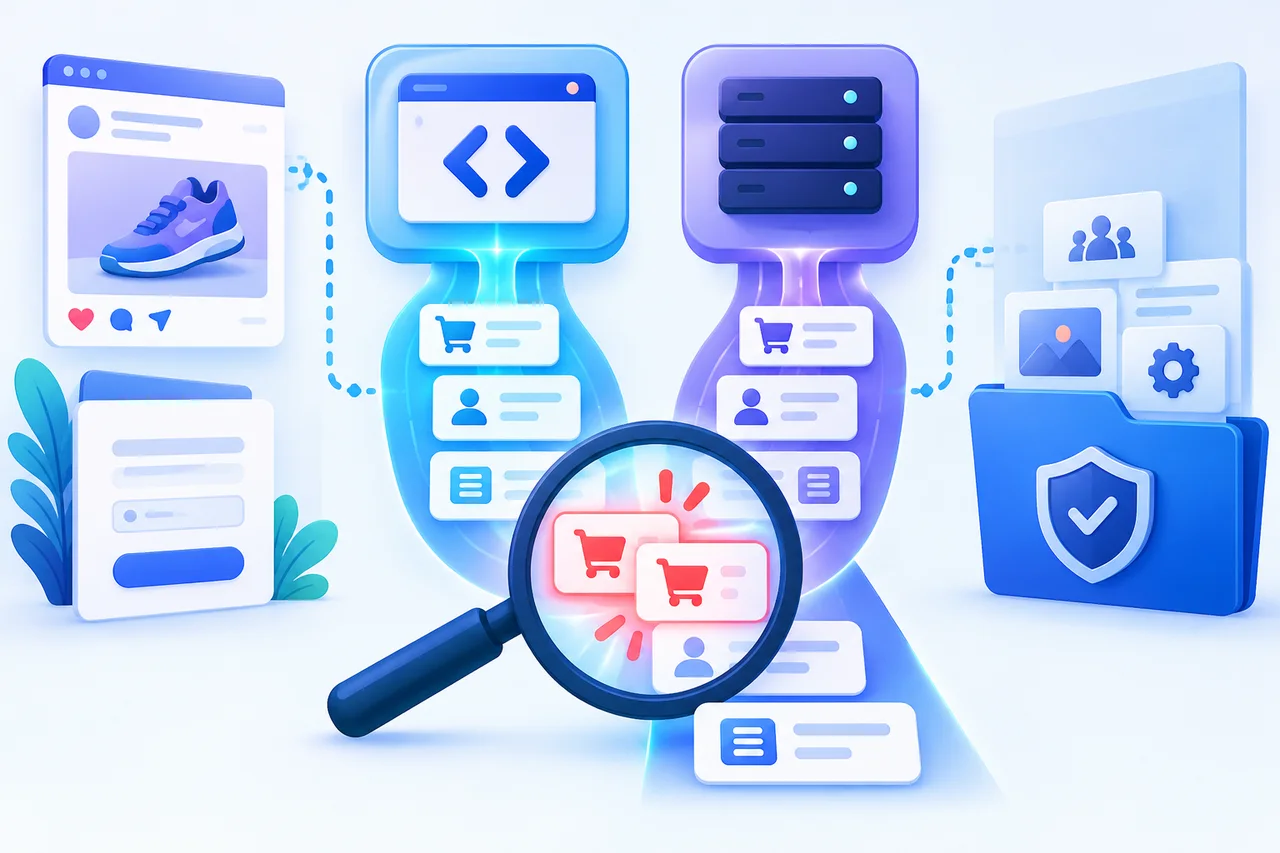
כאשר אותה פנייה נשלחת גם מ־Meta Pixel בדפדפן וגם מ־Conversions API בשרת, שני המסלולים אמורים לייצג פעולה עסקית אחת. בלי תיאום מזהים עלולה להיווצר ספירה כפולה. נבדוק את שרשרת האירוע ולא נסתפק בציון איכות. נבדיל בין קליטת שני אותות לבין ספירת שני לידים, ונבדוק גם שפניות חדשות אינן מאוחדות בטעות.
כאשר אותה פנייה נשלחת גם מ־Meta Pixel בדפדפן וגם מ־Conversions API בשרת, שני המסלולים אמורים לייצג פעולה עסקית אחת. בלי תיאום מזהים עלולה להיווצר ספירה כפולה. נבדוק את שרשרת האירוע ולא נסתפק בציון איכות. נבדיל בין קליטת שני אותות לבין ספירת שני לידים, ונבדוק גם שפניות חדשות אינן מאוחדות בטעות.
מה מכינים לפני שמתחילים
הכינו רשימת כל שולחי האירועים: תוסף, GTM, קוד אתר, מחבר שרת ושותף. רשמו מזהה מקור נתונים ומי מתחזק כל מסלול. נדרשת יכולת לבדוק נתוני בדיקה משני הצדדים בלי לחשוף אסימוני גישה. בחרו פעולה אחת, כגון שליחת טופס שנקלט, והכינו סביבת בדיקה עם פנייה מסומנת.
מקור האמת של מזהה צריך להיות מוגדר במפורש. אפשר שהשרת יפיק אותו ויחזיר לדפדפן, או שמנגנון מוסכם ייצור ויעביר אותו בבקשה, בהתאם לארכיטקטורה. העיקר הוא ששני מסלולים לא ימציאו כל אחד זהות לאותה פעולה. רשמו היכן נשמר המזהה, מתי פוקע השימוש בו ומה קורה בניסיון חוזר. אל תסתמכו על חותמת זמן גסה בלבד, שיכולה להתנגש בין פעולות שונות או להשתנות בין השרת לדפדפן.
ביצוע מסודר, שלב אחר שלב
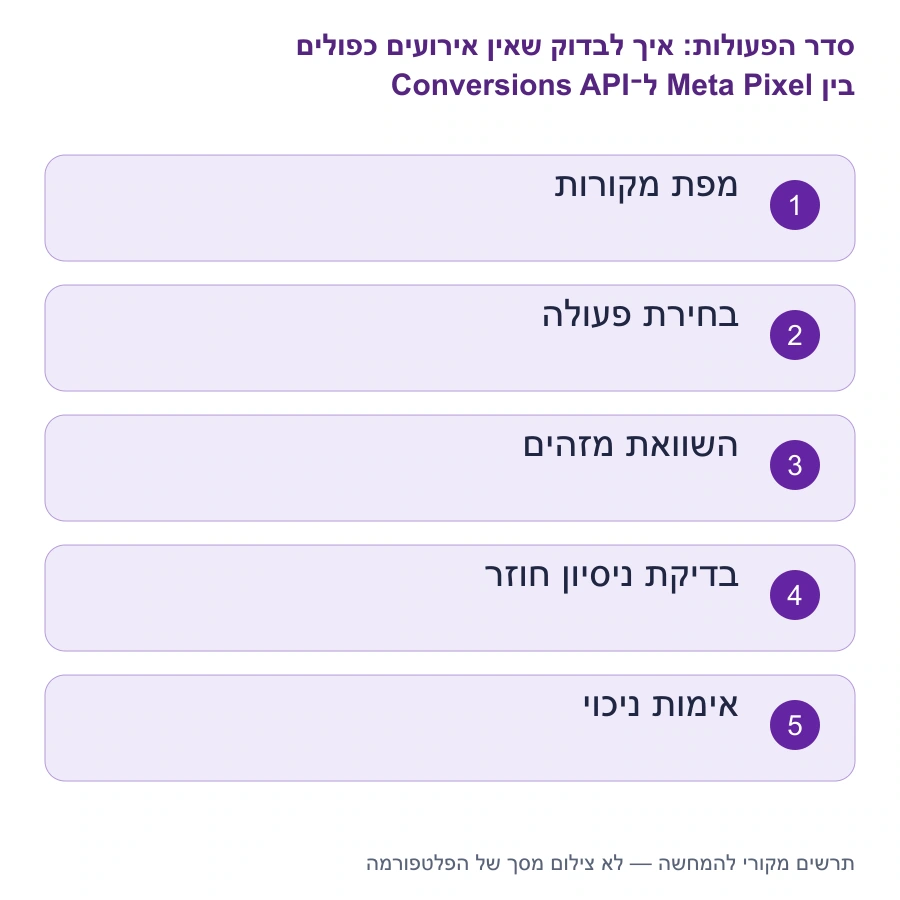
- מפו את שתי גרסאות אותה פעולה
בדקו באיזה מקור Meta נשלחים האירועים ומה נקודת ההצלחה בכל מסלול. אם הדפדפן שולח בלחיצה והשרת רק אחרי קליטה, הם אינם מתארים אותה הצלחה באופן עקבי. תקנו תחילה הגדרת אירוע. התוצאה הרצויה היא פעולה עסקית אחת עם שם מוסכם ומקור נתונים מתאים, לא רק שני אירועים קרובים בזמן.
- השוו שם ומזהה
במסלול דפדפן בדקו את מזהה האירוע שנשלח באפשרות eventID, ובשרת את event_id, לפי המימוש והתיעוד. לאותה פעולה צריך מזהה משותף ושם אירוע תואם, למשל Lead בדיוק באותו כתיב. אל תבלבלו עם מזהה משתמש, ליד ב־CRM או transaction_id שמערכת אחרת משתמשת בו בלי מיפוי מפורש.
- בדקו חיי מזהה וניסיון חוזר
שמרו את המזהה לאורך שני המסלולים ולא צרו ערך אקראי חדש בכל תג. ניסיון חוזר של אותה שליחת שרת צריך לשמר את זהות הפעולה לפי התכנון; פנייה חדשה אמיתית צריכה מזהה חדש. ערך קבוע לכל הלידים עלול לגרום לאיחוד פעולות שונות. ודאו שהמזהה אינו חושף דוא״ל או טלפון.
- אמתו התנהגות ובדקו התראות
בצעו פעולה מסומנת ובדקו ב־Events Manager וביומן השרת את שני המסלולים ואת פרטי המזהים הזמינים. קראו חיווי מניעת כפילות ואבחון אם מוצע. בדקו גם חזרה על אותה בקשה ופעולה חדשה נפרדת. אל תצפו בהכרח לשורת בדיקה יחידה בלבד; יש להבין מה מראה כלי הבדיקה ומה נוכה בעיבוד.
מה משמעות ההגדרות שבחרתם
מניעת כפילות אינה זהה להתאמת משתמש ואינה זהה למניעת יצירת שתי רשומות ב־CRM. שם ומזהה מתואמים מאפשרים למערכת לקשר בין אותות של אותה פעולה, אך עדיין צריך אירוע עסקי אמין ושולחים מוגדרים. אימייל זהה בשתי פניות אינו אומר שמדובר באותה פעולה. לעומת זאת, ניסיון העברה חוזר של אותו אירוע אינו ליד חדש.
בדקו גם תיאום משמעותי של שם האירוע. Browser Lead ו־Server CompleteRegistration אינם מתמזגים בהכרח כפעולה אחת רק כי הפרמטרים דומים. אם שני שמות מייצגים שלבים עסקיים שונים, אין לכפות עליהם איחוד; תעדו משפך נפרד. אם שניהם נועדו למדוד אותה שליחת טופס, בחרו שם משותף ותנאי הצלחה זהים. תיקון ניכוי אינו הזדמנות לשנות את הגדרת ההצלחה בלי החלטה עסקית, משום שזה יקשה לפרש את ההשפעה בדוחות.
דוגמה מעשית להמחשה
באתר דמיוני תוסף יוצר מזהה לטופס ומעביר אותו לשרת, אך תג GTM מייצר מזהה אחר בדפדפן. שני Lead מגיעים באותה שעה, אבל ללא מפתח משותף מתאים. מתקנים את העברת המזהה מהמקור המוסכם במקום לכבות CAPI מיד. אחר כך בודקים פנייה חדשה כדי לוודא שהפתרון לא משתמש בערך קבוע שמאחד את כולן.
איך בודקים ולא מסתפקים בשמירה
שמרו יומן בדיקה עם פעולה, שעה, שם, מזהה וסוג חיבור. השוו ערכים מדויקים, כולל אותיות רישיות ותווים מיותרים. בדקו גם האם תוסף אחר שולח Lead שלישי. אם משתמשים בשותף, בקשו תיעוד של מנגנון המזהים ולא רק צילום ציון. אין להעלות כיסוי אירועים על ידי הוספת שולח לפני שמבינים את הקיימים.
בדיקת retry בשרת צריכה להתבצע בסביבה מתואמת, בלי להציף ייצור. בדקו ביומן האם ניסיון שנכשל ונשלח שוב נשאר עם אותו מזהה ואותו תיאור פעולה. בדיקה נוספת צריכה להוכיח שפנייה חדשה מאותו משתמש אינה מאוחדת בטעות עם הקודמת. אלו שני כיווני שגיאה שונים: ספירת יתר בגלל מזהים שונים וספירת חסר בגלל מזהה ממוחזר. חיווי כללי של כיסוי אינו מסוגל לבדו להוכיח ששניהם טופלו נכון במימוש הספציפי.
תקלות נפוצות ואיך מבודדים אותן
המזהים שונים? בדקו היכן הם נוצרים ואיך עוברים לשרת. אותו מזהה בכל פנייה? בדקו ערך קבוע או מטמון. השם שונה? תקנו את המיפוי לפי האירוע העסקי. מופיע רק מסלול אחד? בדקו הרשאה, הסכמה וקישור לפני אבחון כפילות. אם אין גישה ליומן שרת, הבדיקה חלקית ויש לציין זאת במפורש.
גבולות, פרטיות והחלטות שדורשות זהירות
סכמת API רשמית בארכיון מגדירה התאמת event_name ו־eventID/event_id לניכוי. קוד Meta הפעיל ממפה מזהה שרת לאפשרות הדפדפן. הארכיון מ־2022 אינו מאמת את כללי העיבוד הנוכחיים או מוכיח שהמימוש שלכם מנכה כפילויות.
עמודי Meta for Developers החזירו 429 בעת המחקר הנוכחי; יש לאמת את פרטי היישום והתנהגות העיבוד בתיעוד הרשמי החי לפני שינוי. חיבור שרת אינו הרשאה לעקוף בחירת פרטיות. אין לחשוף אסימון CAPI בדפדפן, בצילום או בקובץ ציבורי כדי להקל על הבדיקה.
מפת השולחים צריכה להישאר מעודכנת אחרי התקנת תוסף או שינוי ספק. מחבר שותף יכול להוסיף אירועי שרת בלי להופיע ברשימת תגי GTM, בעוד כלי אירועים אוטומטי יכול ליצור Browser Lead נוסף. אל תסיקו שהמכל היחיד שראיתם הוא מקור יחיד באתר. בהחלפת ספק מסרו את מפת המזהים ותוצאות הבדיקה, בלי סודות גישה. כך ההטמעה החדשה תוכל לשמר את מנגנון הניכוי ולא להתחיל שוב משני מסלולים עצמאיים ששולחים אותה פעולה.
בדיקת סיום ורישום התוצאה
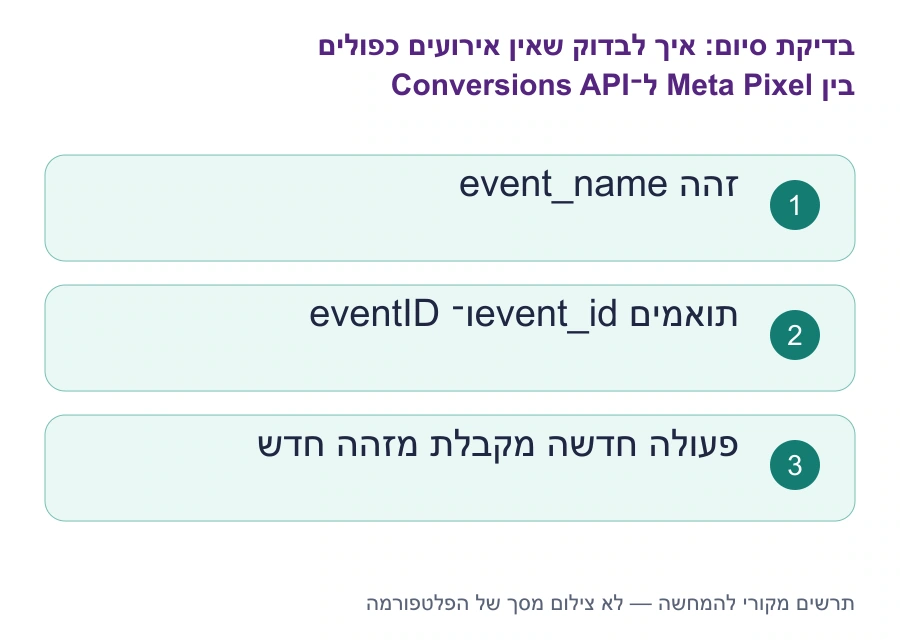
המטרה הושגה כאשר אותה פעולה מזוהה באופן עקבי בשני המסלולים, ניסיון חוזר אינו ממציא זהות חדשה ופנייה חדשה נשארת נפרדת. שמרו תאריך וגרסת מימוש. תעדו בנפרד מה נצפה ביומן הדפדפן, מה התקבל בשרת ומה הציג כלי האבחון, כדי לא לערבב ראיה טכנית עם הנחה על ספירת הדוח.
לאחר שינוי מימוש, השוו מגמה של אירועים מול פניות אמיתיות בתקופה מתאימה, בלי לדרוש זהות מלאה בשל הסכמה, שיוך ועיבוד. ירידה בספירה לאחר תיקון יכולה להיות תוצאה רצויה של הסרת כפילות ולא ירידה בפעילות. תעדו מועד חתך כדי שקורא הדוח לא ישווה מספר מנופח להיסטוריה מתוקנת בלי הסבר. שינוי ציון איכות לבדו אינו הראיה; הראיה היא שרשרת מזהים ותנאי הצלחה שנבדקו באופן עקבי.
המקורות הפומביים תומכים בהתאמת שם ומזהה, אך מסמך הניכוי החי החזיר429. לא נבדק ניכוי ב־Events Manager מחובר; את תוצאות שני המסלולים יש לאמת במימוש שלכם.
מקורות רשמיים להמשך בדיקה
- Meta Blueprint — מדידה, Pixel ו־Conversions API
- Meta for Developers — מניעת כפילות Pixel ושרת (גישה מוגבלת בעת המחקר)
- Meta — סכמת Conversions API רשמית בארכיון (2022)
- Meta — קוד התוסף הרשמי ומיפוי מזהה אירוע לדפדפן
שאלות ותשובות על איך לבדוק שאין אירועים כפולים בין Meta Pixel ל־Conversions API
צריך אותו מזהה בדפדפן ובשרת?
לאותה פעולה מתואמת כן, לפי מנגנון Meta המתאים, יחד עם שם אירוע תואם. בדקו eventID בדפדפן ו־event_id בשרת, ולא רק שם שדה פנימי של התוסף.
אפשר להשתמש בטלפון כמזהה אירוע?
לא כדאי ולא נדרש. מזהה אירוע צריך לזהות פעולה ולא לחשוף מידע אישי. לאדם אחד יכולות להיות כמה פניות שונות, ולכן פרטי קשר אינם מפתח פעולה מתאים.
שני אירועי בדיקה מוכיחים כפילות בדוח?
לא בהכרח. כלי בדיקה עשוי להציג שני מסלולי קבלה. צריך לבדוק מזהים, שם וחיווי ניכוי לפי הכלי, ולא להסיק רק ממספר השורות הנראות.
לכבות CAPI כשמופיעה כפילות?
לא כצעד אוטומטי. קודם ממפים שולחים ומזהים את התקלה. כיבוי מסלול יכול להיות החלטה זמנית מוסכמת, אך אינו תחליף לתיקון מיפוי והבנת המקור.
איפה מגדירים את מקור האמת למזהה המשותף של האירוע?
מקור האמת של מזהה צריך להיות מוגדר במפורש. אפשר שהשרת יפיק אותו ויחזיר לדפדפן, או שמנגנון מוסכם ייצור ויעביר אותו בבקשה, בהתאם לארכיטקטורה. העיקר הוא ששני מסלולים לא ימציאו כל אחד זהות לאותה פעולה. רשמו היכן נשמר המזהה, מתי פוקע השימוש בו ומה קורה בניסיון חוזר. אל תסתמכו על חותמת זמן גסה בלבד, שיכולה להתנגש בין פעולות שונות או להשתנות בין השרת לדפדפן.
למה לבדוק שנקודת ההצלחה זהה במסלול הדפדפן ובמסלול השרת?
בדקו באיזה מקור Meta נשלחים האירועים ומה נקודת ההצלחה בכל מסלול. אם הדפדפן שולח בלחיצה והשרת רק אחרי קליטה, הם אינם מתארים אותה הצלחה באופן עקבי. תקנו תחילה הגדרת אירוע. התוצאה הרצויה היא פעולה עסקית אחת עם שם מוסכם ומקור נתונים מתאים, לא רק שני אירועים קרובים בזמן.
אילו פרמטרים ושם אירוע משווים בין Pixel ל־Conversions API?
במסלול דפדפן בדקו את מזהה האירוע שנשלח באפשרות eventID, ובשרת את event_id, לפי המימוש והתיעוד. לאותה פעולה צריך מזהה משותף ושם אירוע תואם, למשל Lead בדיוק באותו כתיב. אל תבלבלו עם מזהה משתמש, ליד ב־CRM או transaction_id שמערכת אחרת משתמשת בו בלי מיפוי מפורש.
איך מבצעים בדיקה מסומנת של שני המסלולים בלי להסיק מסקנות משורה אחת?
בצעו פעולה מסומנת ובדקו ב־Events Manager וביומן השרת את שני המסלולים ואת פרטי המזהים הזמינים. קראו חיווי מניעת כפילות ואבחון אם מוצע. בדקו גם חזרה על אותה בקשה ופעולה חדשה נפרדת. אל תצפו בהכרח לשורת בדיקה יחידה בלבד; יש להבין מה מראה כלי הבדיקה ומה נוכה בעיבוד.
מה ההבדל בין מניעת כפילות, התאמת משתמש ומניעת רשומות כפולות ב־CRM?
מניעת כפילות אינה זהה להתאמת משתמש ואינה זהה למניעת יצירת שתי רשומות ב־CRM. שם ומזהה מתואמים מאפשרים למערכת לקשר בין אותות של אותה פעולה, אך עדיין צריך אירוע עסקי אמין ושולחים מוגדרים. אימייל זהה בשתי פניות אינו אומר שמדובר באותה פעולה. לעומת זאת, ניסיון העברה חוזר של אותו אירוע אינו ליד חדש.
אילו ערכים מתעדים ביומן בדיקה ואיך מחפשים שולח אירועים נוסף?
שמרו יומן בדיקה עם פעולה, שעה, שם, מזהה וסוג חיבור. השוו ערכים מדויקים, כולל אותיות רישיות ותווים מיותרים. בדקו גם האם תוסף אחר שולח Lead שלישי. אם משתמשים בשותף, בקשו תיעוד של מנגנון המזהים ולא רק צילום ציון. אין להעלות כיסוי אירועים על ידי הוספת שולח לפני שמבינים את הקיימים.
איך בודקים ניסיון שרת חוזר מול פנייה חדשה מאותו משתמש?
בדיקת retry בשרת צריכה להתבצע בסביבה מתואמת, בלי להציף ייצור. בדקו ביומן האם ניסיון שנכשל ונשלח שוב נשאר עם אותו מזהה ואותו תיאור פעולה. בדיקה נוספת צריכה להוכיח שפנייה חדשה מאותו משתמש אינה מאוחדת בטעות עם הקודמת. אלו שני כיווני שגיאה שונים: ספירת יתר בגלל מזהים שונים וספירת חסר בגלל מזהה ממוחזר. חיווי כללי של כיסוי אינו מסוגל לבדו להוכיח ששניהם טופלו נכון במימוש הספציפי.
מקורות רשמיים
- Meta Blueprint — מדידה, Pixel ו־Conversions API
- Meta for Developers — מניעת כפילות Pixel ושרת (גישה מוגבלת בעת המחקר)
- Meta — סכמת Conversions API רשמית בארכיון (2022)
- Meta — קוד התוסף הרשמי ומיפוי מזהה אירוע לדפדפן
להמשך עבודה
- איך לבדוק ש־Meta Pixel עובד ב־Events Manager
- איך למדוד שליחת טופס מוצלחת כהמרת ליד ב־Meta
- ליווי מקצועי במשימה
- עשו זאת בעצמכם — כל המדריכים
קודם מוודאים שיש אותה פעולה בשני המקורות
אירוע פתיחת טופס מהדפדפן ואירוע הצלחת קליטה מהשרת אינם אותה פעולה רק מפני שניתן להם שם דומה. מגדירים מהי התוצאה העסקית ורק לאחר מכן בודקים אילו מערכות שולחות אותה.
ממפים תוספים, GTM, קוד אתר וחיבורי שרת פעילים. התקנות מקבילות עשויות ליצור כפילות כבר באותו מקור. מנגנון ניכוי בין דפדפן לשרת אינו תחליף להסרת שליחה לא נכונה באפליקציה.
התאמת מזהה ושם אירוע לפי התיעוד
בתיעוד Meta שנבדק, eventID באירוע הפיקסל תואם ל־event_id באירוע השרת, ושם האירוע צריך להיות תואם גם הוא. יש לשמור על אותו מקור נתונים ולהחיל את התנאים המפורטים במסמך הרשמי.
מזהה משותף צריך לייצג פעולה עסקית אחת. אין להשתמש באותו מזהה לכל הפניות, ואין לייצר מזהה חדש בכל ניסיון חוזר לאותה הצלחה. פרטי קשר אינם נדרשים להיות מזהה גלוי שמופיע בכתובת או ביומן בדיקה ציבורי.
דוגמה טכנית להמחשה בלבד
נניח שפניית הדגמה קיבלה מזהה פנימי demo-lead-a. שתי שליחות המתארות את אותה הצלחה משתמשות במזהה אירוע עקבי שהמימוש קבע. פנייה נפרדת מקבלת מזהה אחר. אלה שמות דוגמה, לא נתוני לקוח ולא הגדרות להעתקה לחשבון חי.
הצוות צריך לבדוק גם מה קורה כשהדפדפן חסום או כשהשרת מנסה שוב. היעדר אירוע דפדפן אינו סיבה לייצר ליד נוסף, וניסיון חוזר אינו מעיד שהמשתמש שלח פנייה חדשה.
תרחישי QA לפני שינוי קמפיינים
מריצים פנייה מסומנת בסביבה מתאימה, בודקים מה נשמר במערכת המקור ומשווים לאירועי הבדיקה. מתעדים שם, מזהה, מקור ושעה בלי תוכן הפנייה או פרטי האדם.
לאחר מכן בודקים רענון, כשל אימות וניסיון חוזר. אין לצפות לאירוע ליד לאחר כשל אימות, ואין לראות ברענון של עמוד תודה הוכחה לפנייה חדשה. רק לאחר מיפוי הכשל משנים את החיבור הרלוונטי.
מה הבדיקה לא מוכיחה
ניכוי תקין אינו מוכיח שכל פנייה תיוחס לפרסום, שכל מבקר נמדד או שהקמפיין כלכלי. הוא פותר שאלה מוגדרת: האם אותה תוצאה מיוצגת פעמיים בתהליך האיסוף.
שומרים את תנאי הבדיקה ואת גרסת החיבור. שינוי תוסף, טופס או ספק שרת יכול לשנות את הדרך שבה מזהים נוצרים, ולכן יש לחזור על הבדיקה לאחר שינוי רלוונטי ולא רק בהתקנה הראשונה.
תרחיש חשוב נוסף הוא שליחה כפולה כמעט בו־זמנית, למשל הקשה חוזרת על כפתור כשהתגובה מתעכבת. מערכת הקליטה צריכה להכריע אם נוצרה אותה פעולה או שתי פניות נפרדות, ורק לאחר מכן החיבור יוכל להעביר מזהה נכון. לא מסתמכים על שעה עגולה או על מספר עמוד תודה כדי לזהות ייחודיות. בודקים גם שהמזהה נשמר בין מסירת תשובת השרת להפעלת האירוע בדפדפן, בלי להכניס מייל או טלפון למזהה הגלוי או ליומן ציבורי.
| תרחיש | מזהה פעולה | ציפייה עסקית |
|---|---|---|
| דפדפן ושרת לאותה קליטה | אותו מזהה ושם תואם | פנייה ייחודית אחת |
| ניסיון שרת חוזר | מזהה הפעולה נשמר | לא נוצרת תוצאה חדשה |
| פנייה נפרדת | מזהה אחר | תוצאה נפרדת אם נקלטה |
| טופס שנכשל | אין אירוע הצלחת ליד | אין פנייה מוצלחת |
שאלות ותשובות
האם שתי שליחות תמיד הן שתי המרות?
לא בהכרח. בודקים את מנגנון ניכוי הכפילויות ואת התוצאה בפועל, ולא רק סופרים בקשות רשת.
האם אותו event_id מספיק בכל מקרה?
לא. יש לבדוק גם שם אירוע, מקור נתונים ותנאי המסלול לפי התיעוד הרשמי.
אפשר להשתמש באותו מזהה לכל הלידים?
לא. המזהה צריך להבחין בין פעולות שונות ולשמור עקביות לניסיון חוזר של אותה פעולה.
האם צריך לשנות את יעד הקמפיין כדי לבדוק?
לא. מתחילים באבחון ושליחת בדיקות מסומנות; שינוי יעד הוא החלטה נפרדת.