אבטחת תיק עסקי ב־Meta מתחילה בחשבונות האנשים שיש להם גישה אליו. אימות דו־שלבי אישי ומדיניות אבטחה עסקית הם שני רבדים משלימים. נבדוק מי מנהל את הנכסים, נפעיל שיטת אימות מתאימה ונשמור מסלול שחזור, בלי לצלם קודים ובלי להשאיר את העסק תלוי במכשיר של אדם אחד.
אבטחת תיק עסקי ב־Meta מתחילה בחשבונות האנשים שיש להם גישה אליו. אימות דו־שלבי אישי ומדיניות אבטחה עסקית הם שני רבדים משלימים. נבדוק מי מנהל את הנכסים, נפעיל שיטת אימות מתאימה ונשמור מסלול שחזור, בלי לצלם קודים ובלי להשאיר את העסק תלוי במכשיר של אדם אחד.
מה מכינים לפני שמתחילים
הכינו רשימת אנשים בעלי שליטה מלאה, גישה לחשבון האישי שלכם ואמצעי שחזור מעודכנים. קבעו מי המנהל המוסמך לגיבוי בעסק. ודאו שאפשר להשתמש באפליקציית אימות או בשיטה הנתמכת המועדפת עליכם. אל תתחילו מהסרת אנשים לפני שבדקתם שהמנהלים הנדרשים מסוגלים להיכנס באופן עצמאי.
התחילו ממי שמסוגל לשנות הרשאות ולא רק ממי שמפרסם מודעות. חשבון אישי של מנהל תיק יכול להיות שער לכל הנכסים, ולכן אבטחתו קודמת לניקוי עיצובי של הרשימה. בדקו אם כתובת השחזור והמספר עדיין שייכים לאותו אדם. הימנעו מאמצעי שחזור שמקושר לתיבת עובד שכבר עזב. מנהל גיבוי צריך להיות אדם מוסמך עם זהות עצמאית, ולא אותו חשבון משותף במכשיר אחר. אחרת תקלה אחת עדיין יכולה לנעול את שני המסלולים יחד.
ביצוע מסודר, שלב אחר שלב
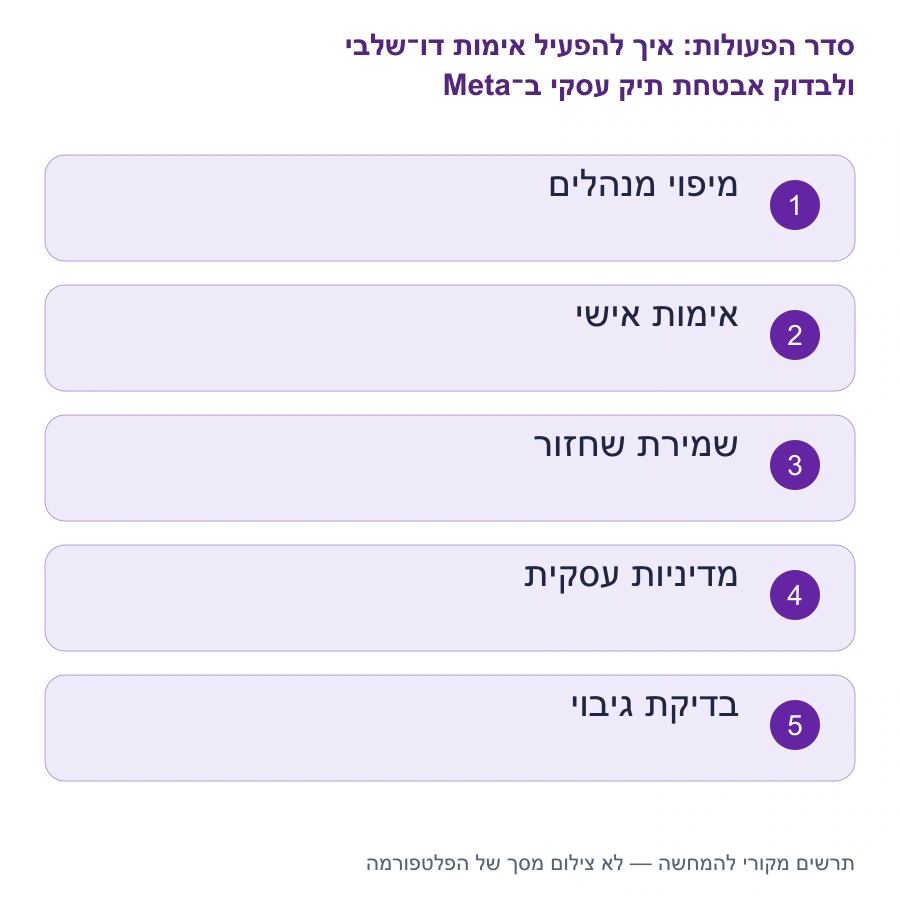
- מפו אנשים וגישה רגישה
בתיק העסקי סקרו אנשים, שותפים ונכסים עם גישה רחבה. רשמו מי עדיין עובד עם העסק ומי אינו מוכר. בררו לפני הסרה: לפעמים משתמש מפעיל חיבור חיוני. המצב הרצוי הוא רשימה מוסברת של מורשים, עם לפחות גורם עסקי אחראי ולא ספק חיצוני ככתובת היחידה לכל שינוי.
- הפעילו אימות בחשבון האישי
בחשבון האישי חפשו באזור האבטחה או מרכז החשבונות את אפשרות האימות הדו־שלבי. בחרו שיטה זמינה ופעלו לפי ההוראות המעודכנות. ודאו שהטלפון או האפליקציה שייכים לכם ונגישים. אין לשלוח לאדם אחר את קוד ההגדרה, קוד חד־פעמי או צילום QR של אפליקציית האימות.
- שמרו אמצעי התאוששות
אם מוצעים קודי שחזור, שמרו אותם במקום מאובטח ונפרד מהמכשיר הראשי. בדקו שגם דוא״ל ומספר שחזור מעודכנים. אל תכניסו קודים למסמך ששותף עם כל צוות השיווק. בדיקת האבטחה צריכה להוכיח שיש דרך התאוששות, לא לחייב ניתוק מכל המכשירים באופן שעלול לנעול אתכם בחוץ.
- סקרו את מדיניות התיק
באזור האבטחה העסקית בדקו אם ניתן לדרוש אימות דו־שלבי מאנשים בתיק ומה היקף הדרישה. עדכנו את המורשים מראש כדי למנוע חסימת עבודה לא צפויה. לאחר שינוי מאושר, בדקו שהמנהלים הנדרשים עומדים בדרישה ושאין חשבון לא מוכר עם גישה. אל תניחו שהדרישה העסקית מפעילה עבור כל אדם את האימות האישי.
מה משמעות ההגדרות שבחרתם
סיסמה חזקה ואימות דו־שלבי מצמצמים סיכונים שונים; הם אינם מונעים כל הונאה או הרשאה שגויה. מנהל יכול לאשר בקשה זדונית גם מחשבון מאובטח, ולכן בודקים גם אנשים, שותפים וקישורים. דרישת אימות בתיק אינה מחליפה תהליך כניסה אישי מסודר, ורישום מספר טלפון אינו הוכחה ששיטת אימות אכן פעילה.
שיטת אימות נבחרת לפי מה שנתמך ומה שאפשר לתחזק בבטחה. אפליקציית אימות דורשת גישה למכשיר ולגיבוי מתאים; הודעת טקסט תלויה במספר פעיל ובקליטה. קראו את האפשרויות הנוכחיות והוסיפו אמצעי חלופי אם הוא מוצע ומתאים. בשלב הסריקה של QR, ודאו שאתם לבד ושאין צילום מסך אוטומטי שנשמר בשיתוף צוותי. ה־QR הוא חומר סודי שמאפשר לשכפל הגדרה, ולא תמונת המחשה שאפשר לצרף לדוח הקמה או לשלוח לספק לצורך אישור.
דוגמה מעשית להמחשה
בחברה דמיונית יש שני מנהלים: בעלים ועובד. שניהם מפעילים אימות אישי ושומרים שחזור כל אחד לעצמו. הגישה של ספק שהפסיק לעבוד נבדקת ומוסרת לאחר שמוודאים שאין חיבור חיוני שתלוי בו. כאשר עובד מחליף מכשיר, מעדכנים את שיטת האימות בלי לשתף את קודיו עם בעל העסק.
איך בודקים ולא מסתפקים בשמירה
בדקו במסך האבטחה שהשיטה מסומנת פעילה ושאפשרויות השחזור נכונות, בלי לצרף קודים לדוח. בדקו עם המנהל הנוסף שהוא יכול להיכנס ולראות את הנכסים הנחוצים. אם מבצעים בדיקת כניסה חדשה, עשו זאת בזהירות כשיש עדיין חיבור פעיל ואמצעי שחזור תקין. אין צורך לסגור את כל ההפעלות כדי להוכיח אבטחה.
בדיקת מדיניות עסקית דורשת תיאום ולא הפתעה. לפני דרישה גורפת מאנשים בתיק, שלחו הנחיה להגדיר אימות אישי ובקשו אישור עמידה בלי לקבל את הקודים. אם מוצג סטטוס דרישה, קראו מה הוא מייצג ואילו אנשים כלולים. מנהל שממשיך לעבוד דרך הפעלה ישנה לא מוכיח בהכרח שיוכל להיכנס מחדש. עם זאת אין להתנתק בבת אחת מכל ההפעלות לצורך ניסוי. בדקו מסלול חדש בזהירות כשקיימת גישה פעילה ושחזור שנבדק מבחינת זמינות.
תקלות נפוצות ואיך מבודדים אותן
קוד אפליקציה אינו מתקבל? בדקו שעון מכשיר וחשבון נכון. אין גישה למספר הישן? השתמשו במסלול השחזור הרשמי ולא בשירות שמבטיח עקיפה. משתמש נחסם לאחר מדיניות עסקית? ודאו שהאימות הוגדר אצלו אישית. נראית גישה חשודה? תעדו, אבטחו את החשבון ובדקו הרשאות לפני חזרה לפעילות שוטפת.
גבולות, פרטיות והחלטות שדורשות זהירות
Meta אינה צריכה לקבל את קוד האימות שלכם בהודעת צ׳אט מגורם שמציג עצמו כתמיכה. בדקו כתובת ומסלול רשמי לפני כניסה, במיוחד אחרי התראה על חסימה. אין להעלות צילום של קודי גיבוי או מסמכי זהות לקבוצת עבודה; משתמשים רק בערוצי אימות רשמיים לפי צורך.
אם מתקבלת הודעה על חסימה או הפרה, אל תשתמשו בקישור שבה כדי להזין מיד סיסמה. פתחו את השירות בדרך מוכרת ובדקו שם את ההתראה. תוקפים עשויים להשתמש בשם העמוד ובתמונת המותג כדי להיראות אמינים. בקשת קוד, גישה מרחוק או תשלום לגורם לא מוכר אינה חלק רגיל מאימות דו־שלבי. במקרה חשד, בדקו הפעלות, שיטות שחזור והרשאות לפי הכלים הרשמיים. אבטחת תיק אינה מסתיימת בהפעלת מתג; היא כוללת גם זיהוי בקשות לא סבירות.
בדיקת סיום ורישום התוצאה
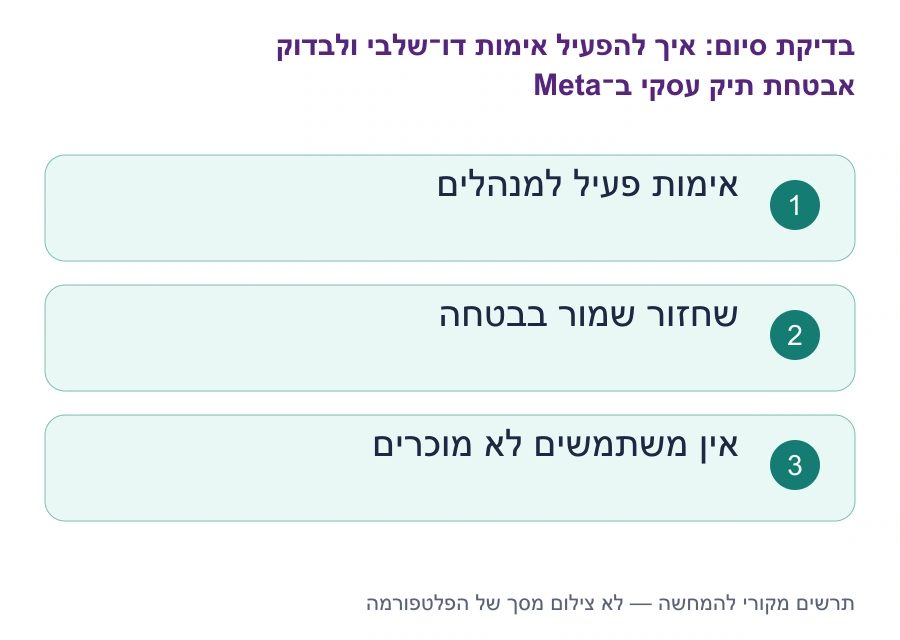
בדיקת האבטחה הושלמה כאשר המנהלים מזוהים, האימות פעיל, אמצעי התאוששות נשמרו בבטחה והמדיניות העסקית הובנה. רשמו תאריך בדיקה ומי האחראי לסקירה הבאה, בלי לשמור בדוח סיסמאות, סודות או פרטי שחזור שמאפשרים כניסה.
הכינו נוהל החלפת מכשיר קצר: בדיקת שחזור, העברת שיטת אימות בצורה הרשמית ובדיקת כניסה לפני מחיקת המכשיר הישן. אין לרשום בו את הקודים עצמם. הגדירו גם למי מדווחים כשאדם אינו יכול להיכנס וכיצד מוודאים את זהותו לפני שינוי גישה עסקית. כך מצב לחץ לא יוביל לשיתוף סודות או להסרת אבטחה בלי צורך. רשמו את תאריך הביקורת ואת האנשים שבדקו בפועל, לא רק מי קיבלו הודעת הנחיה.
תיאור ההדרכה מזכיר אבטחה ואימות דו־שלבי, אך מסכי ההגדרה לא נבדקו. אשרו שיטה ושחזור במסלול Meta הרשמי; אין בגילוי זה אישור שהמנהלים כבר מאובטחים.
מקורות רשמיים להמשך בדיקה
שאלות ותשובות על איך להפעיל אימות דו־שלבי ולבדוק אבטחת תיק עסקי ב־Meta
להפעיל אימות רק אצל בעל העסק?
כל אדם בעל גישה רגישה צריך לאבטח את החשבון שלו. חשבון חלש של עובד או ספק יכול לסכן נכסים גם אם חשבון הבעלים מוגן היטב.
אפשר לשמור קודים בצילום משותף?
לא מומלץ. קודי שחזור ו־QR של הגדרת אימות הם סודות כניסה. שמרו אותם במקום מאובטח שמוגבל לבעל החשבון ולא במסמך צוותי.
דרישה בתיק מפעילה אימות לכל העובדים?
לא בהכרח. הדרישה קובעת תנאי גישה, אבל כל אדם צריך להגדיר שיטת אימות בחשבונו. בדקו שהצוות מוכן לפני החלת שינוי רחב.
מה עושים אם המנהל איבד מכשיר?
משתמשים באמצעי השחזור ובמסלול הרשמי. מנהל עסקי נוסף מסייע לרציפות תפעולית, אך אינו אמור לקבל או לשחזר במקומו סודות של חשבון אישי.
מאילו בעלי הרשאות מתחילים את בדיקת אבטחת התיק?
התחילו ממי שמסוגל לשנות הרשאות ולא רק ממי שמפרסם מודעות. חשבון אישי של מנהל תיק יכול להיות שער לכל הנכסים, ולכן אבטחתו קודמת לניקוי עיצובי של הרשימה. בדקו אם כתובת השחזור והמספר עדיין שייכים לאותו אדם. הימנעו מאמצעי שחזור שמקושר לתיבת עובד שכבר עזב. מנהל גיבוי צריך להיות אדם מוסמך עם זהות עצמאית, ולא אותו חשבון משותף במכשיר אחר. אחרת תקלה אחת עדיין יכולה לנעול את שני המסלולים יחד.
איך סוקרים אנשים ושותפים לפני הסרת גישה שאינה מוכרת?
בתיק העסקי סקרו אנשים, שותפים ונכסים עם גישה רחבה. רשמו מי עדיין עובד עם העסק ומי אינו מוכר. בררו לפני הסרה: לפעמים משתמש מפעיל חיבור חיוני. המצב הרצוי הוא רשימה מוסברת של מורשים, עם לפחות גורם עסקי אחראי ולא ספק חיצוני ככתובת היחידה לכל שינוי.
איפה מפעילים אימות דו־שלבי בחשבון האישי שמנהל את Meta?
בחשבון האישי חפשו באזור האבטחה או מרכז החשבונות את אפשרות האימות הדו־שלבי. בחרו שיטה זמינה ופעלו לפי ההוראות המעודכנות. ודאו שהטלפון או האפליקציה שייכים לכם ונגישים. אין לשלוח לאדם אחר את קוד ההגדרה, קוד חד־פעמי או צילום QR של אפליקציית האימות.
איך בודקים מוכנות לשחזור בלי לחשוף את הקודים לצוות?
אם מוצעים קודי שחזור, שמרו אותם במקום מאובטח ונפרד מהמכשיר הראשי. בדקו שגם דוא״ל ומספר שחזור מעודכנים. אל תכניסו קודים למסמך ששותף עם כל צוות השיווק. בדיקת האבטחה צריכה להוכיח שיש דרך התאוששות, לא לחייב ניתוק מכל המכשירים באופן שעלול לנעול אתכם בחוץ.
מה בודקים לפני ואחרי שינוי דרישת האימות בתיק העסקי?
באזור האבטחה העסקית בדקו אם ניתן לדרוש אימות דו־שלבי מאנשים בתיק ומה היקף הדרישה. עדכנו את המורשים מראש כדי למנוע חסימת עבודה לא צפויה. לאחר שינוי מאושר, בדקו שהמנהלים הנדרשים עומדים בדרישה ושאין חשבון לא מוכר עם גישה. אל תניחו שהדרישה העסקית מפעילה עבור כל אדם את האימות האישי.
אילו סיכונים נשארים גם אחרי הפעלת סיסמה חזקה ואימות נוסף?
סיסמה חזקה ואימות דו־שלבי מצמצמים סיכונים שונים; הם אינם מונעים כל הונאה או הרשאה שגויה. מנהל יכול לאשר בקשה זדונית גם מחשבון מאובטח, ולכן בודקים גם אנשים, שותפים וקישורים. דרישת אימות בתיק אינה מחליפה תהליך כניסה אישי מסודר, ורישום מספר טלפון אינו הוכחה ששיטת אימות אכן פעילה.
איך בוחרים שיטת אימות שאפשר לתחזק לאורך זמן?
שיטת אימות נבחרת לפי מה שנתמך ומה שאפשר לתחזק בבטחה. אפליקציית אימות דורשת גישה למכשיר ולגיבוי מתאים; הודעת טקסט תלויה במספר פעיל ובקליטה. קראו את האפשרויות הנוכחיות והוסיפו אמצעי חלופי אם הוא מוצע ומתאים. בשלב הסריקה של QR, ודאו שאתם לבד ושאין צילום מסך אוטומטי שנשמר בשיתוף צוותי. ה־QR הוא חומר סודי שמאפשר לשכפל הגדרה, ולא תמונת המחשה שאפשר לצרף לדוח הקמה או לשלוח לספק לצורך אישור.
איך מוודאים שהאימות פעיל ושמנהל נוסף יכול להיכנס?
בדקו במסך האבטחה שהשיטה מסומנת פעילה ושאפשרויות השחזור נכונות, בלי לצרף קודים לדוח. בדקו עם המנהל הנוסף שהוא יכול להיכנס ולראות את הנכסים הנחוצים. אם מבצעים בדיקת כניסה חדשה, עשו זאת בזהירות כשיש עדיין חיבור פעיל ואמצעי שחזור תקין. אין צורך לסגור את כל ההפעלות כדי להוכיח אבטחה.
איך מתאמים דרישת אימות עסקית בלי לחסום את הצוות בהפתעה?
בדיקת מדיניות עסקית דורשת תיאום ולא הפתעה. לפני דרישה גורפת מאנשים בתיק, שלחו הנחיה להגדיר אימות אישי ובקשו אישור עמידה בלי לקבל את הקודים. אם מוצג סטטוס דרישה, קראו מה הוא מייצג ואילו אנשים כלולים. מנהל שממשיך לעבוד דרך הפעלה ישנה לא מוכיח בהכרח שיוכל להיכנס מחדש. עם זאת אין להתנתק בבת אחת מכל ההפעלות לצורך ניסוי. בדקו מסלול חדש בזהירות כשקיימת גישה פעילה ושחזור שנבדק מבחינת זמינות.
מה בודקים אם קוד אימות נדחה או משתמש נחסם אחרי שינוי הדרישה?
קוד אפליקציה אינו מתקבל? בדקו שעון מכשיר וחשבון נכון. אין גישה למספר הישן? השתמשו במסלול השחזור הרשמי ולא בשירות שמבטיח עקיפה. משתמש נחסם לאחר מדיניות עסקית? ודאו שהאימות הוגדר אצלו אישית. נראית גישה חשודה? תעדו, אבטחו את החשבון ובדקו הרשאות לפני חזרה לפעילות שוטפת.
איך בודקים הודעת חסימה חשודה בלי למסור סיסמה בקישור מזויף?
אם מתקבלת הודעה על חסימה או הפרה, אל תשתמשו בקישור שבה כדי להזין מיד סיסמה. פתחו את השירות בדרך מוכרת ובדקו שם את ההתראה. תוקפים עשויים להשתמש בשם העמוד ובתמונת המותג כדי להיראות אמינים. בקשת קוד, גישה מרחוק או תשלום לגורם לא מוכר אינה חלק רגיל מאימות דו־שלבי. במקרה חשד, בדקו הפעלות, שיטות שחזור והרשאות לפי הכלים הרשמיים. אבטחת תיק אינה מסתיימת בהפעלת מתג; היא כוללת גם זיהוי בקשות לא סבירות.